11 月 13 日(美国时间),OpenAI 发布了 ChatGPT Wallet:在 dots 里,Agent 可以替用户完成购买,首批面向美国 ChatGPT Pro 用户。官方说明里有几处设计值得自建 Agent 的团队逐条对照:
- 每一笔购买前,用户都要核对商户、商品、总价、所选卡片(以及配送或周期扣款条款),再用 Face ID / 指纹等生物识别确认;每次确认都会留下"用户授权了 Agent 买什么"的记录。
- 确认之后,由支付网络发放 payment token(替代真实卡号的卡号、安全码、有效期),商户和 Agent 都拿不到真实卡面信息。
- 卡号只在安全表单里录入,不进聊天;银行验证码同样不进聊天。
- 帮助文档特别强调:"Ready to check out" 只代表用户授权完成,不代表商户已下单;结果不明确时,先查商户订单确认,再决定是否重试。
- 官方提到未来会支持"预授权":用户设定消费上限、品类、时间窗,在增强保护下让 Agent 自主下单。
- 面向商户,OpenAI 同时给了 Commerce Partner Playbook:用 Web Bot Auth(基于 RFC 9421 HTTP Message Signatures)识别签名过的 ChatGPT 云浏览器请求,而不是一刀切放行或拦截。
几乎同一时间,InfoQ(11 月 15 日)报道了 Uber 的 Secure AI 框架:Agent 上线前在 AI Registry 登记身份、负责人、允许意图、约束和风险等级;运行时用 AI Guard + Agent Guard hooks 在关键检查点做"行为授权";上线后靠统一执行轨迹和可回放记录做持续保障。Uber 自己评价最有效的一条,反而是最朴素的:给每个 Agent 写明确的意图和约束。
两条消息放在一起看,结论很清楚:一旦 Agent 能花钱,"模型够不够聪明"就不是主要矛盾了,真正决定能不能上线的是授权链路的工程设计。下面把自建下单 / 采购 / 订票类 Agent 需要的闸门拆成五道,每道给出字段、判定规则和代码骨架。示例数值均为 示例,请按自己业务改。
一、整体链路:模型只提议,闸门才放行
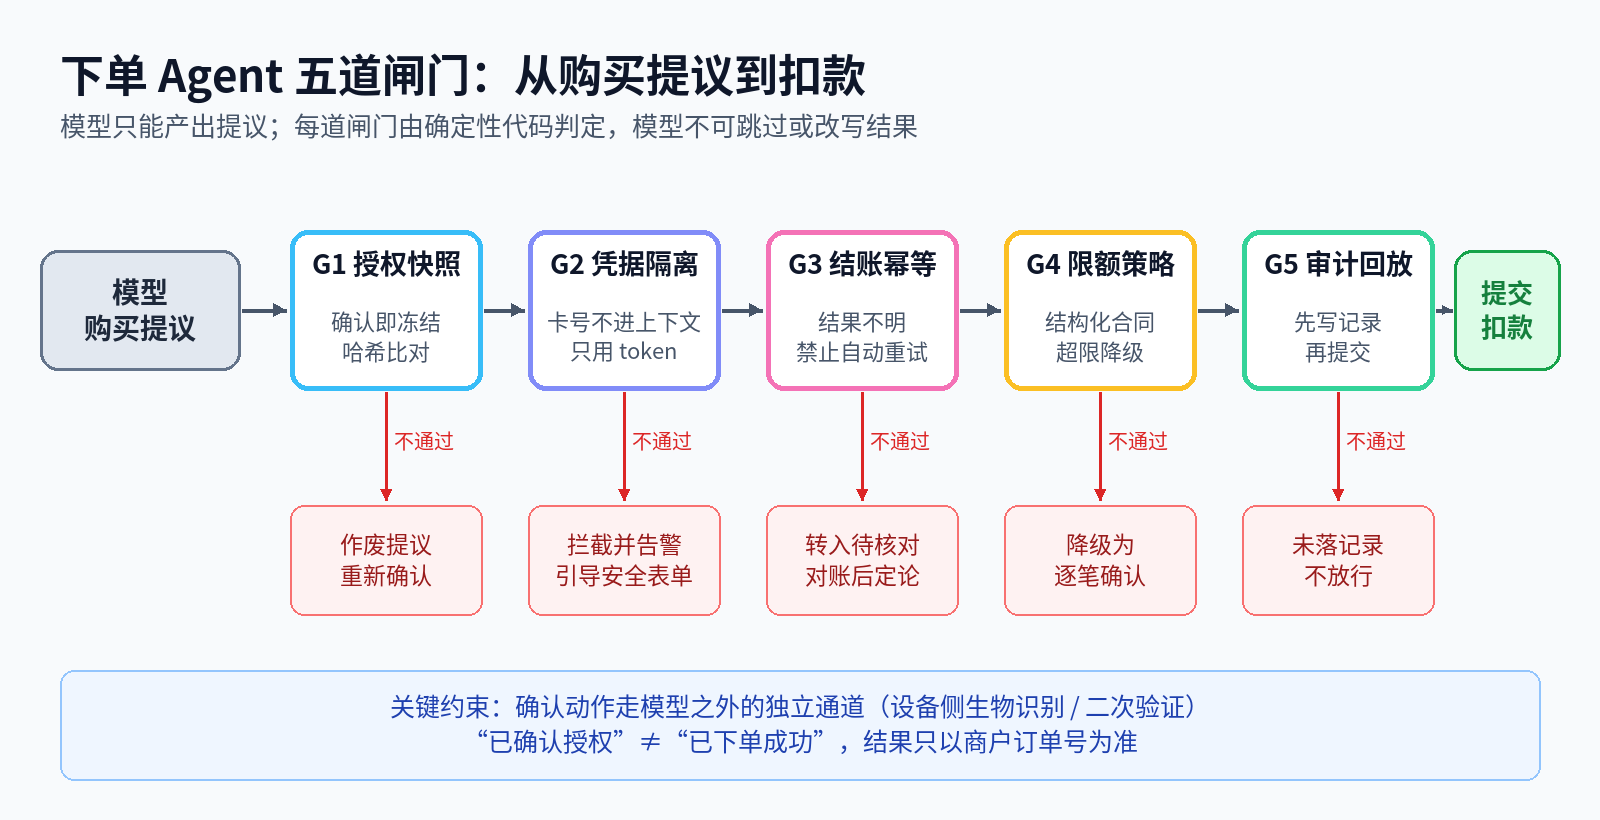
核心原则只有一条:模型产出的是"购买提议"(purchase proposal),不是"支付指令"。从提议到真正扣款,中间每一步都由确定性代码判定,模型不能跳过,也不能改写判定结果。
| 闸门 | 解决的问题 | 不通过时 |
|---|---|---|
| G1 授权快照 | 用户确认的内容与实际提交的内容是否一致 | 作废提议,重新发起确认 |
| G2 凭据隔离 | 模型上下文里是否可能出现真实卡号 / 验证码 | 拒绝执行,告警 |
| G3 结账幂等 | 超时、断线后会不会重复扣款 | 进入"待核对",禁止自动重试 |
| G4 限额策略 | 金额、品类、商户、频次是否在用户设定范围内 | 降级为逐笔人工确认 |
| G5 审计回放 | 出了争议能否还原"谁授权了什么" | 未落审计记录则不放行 |
二、G1 授权快照:确认的是什么,提交的就必须是什么
ChatGPT Wallet 让用户在确认页看到商户、商品、总价、卡片和周期条款,这一步的工程意义是把"用户意图"冻结成一份不可变快照。自建系统里,常见的坑是:用户确认时购物车 2 件,Agent 结账前又"顺手"加了配送险;或者确认的是一次性购买,提交时变成了订阅。
做法:确认时对规范化后的订单内容计算哈希,提交前重新计算并比对,任何字段变化都视为新订单。
import hashlib, json
from decimal import Decimal

SNAPSHOT_FIELDS = ["merchant_id", "items", "currency", "total",
                   "shipping_address_id", "card_ref", "recurring"]

def canonical(order: dict) -> bytes:
    body = {k: order[k] for k in SNAPSHOT_FIELDS}
    body["items"] = sorted(body["items"], key=lambda i: i["sku"])
    body["total"] = str(Decimal(body["total"]).quantize(Decimal("0.01")))
    return json.dumps(body, ensure_ascii=False, sort_keys=True,
                      separators=(",", ":")).encode()

def snapshot_hash(order: dict) -> str:
    return hashlib.sha256(canonical(order)).hexdigest()

def gate_g1(approved: dict, to_submit: dict) -> None:
    if approved["snapshot_hash"] != snapshot_hash(to_submit):
        raise PermissionError("G1: 提交内容与用户确认快照不一致,需重新确认")
几条细则:
- 确认动作必须发生在模型之外。确认按钮、生物识别、二次验证都走前端 / 设备侧的独立通道,模型只能"请求确认",拿不到"已确认"的写权限。
- 周期扣款单列。
recurring一旦为真,确认页必须单独显示周期、金额和取消方式——官方文档也提醒,同意周期扣款后商户可能存储凭据并按约定再次扣款。 - 快照有有效期。示例:价格类订单快照 10 分钟失效,酒店 / 机票类以商户报价有效期为准,过期即作废。
三、G2 凭据隔离:真实卡号永远不进上下文
Wallet 的关键设计是"Agent 支付而不接触真实卡面信息":卡号只进安全表单,扣款用网络发放的 token。自建系统没有支付网络 token 时,也可以按同样思路分层:
- 录入层:卡号、CVV、银行验证码只在 PCI 范围内的独立页面录入,绝不经过对话、工具参数或日志。
- 引用层:Agent 只看到
card_ref(如"尾号 1234 的默认卡"),这是一个不可逆的引用 ID。 - 执行层:支付服务凭
card_ref+ 已通过 G1 的快照,向支付通道换取一次性 / 限额 token,再完成扣款。
在 Agent 运行时加一道出入站扫描,防止模型"复述"或工具"回显"敏感数据:
import re

PAN = re.compile(r"\b(?:\d[ -]?){13,19}\b")
CVV_HINT = re.compile(r"(cvv|cvc|安全码|验证码)\s*[::]?\s*\d{3,6}", re.I)

def luhn_ok(s: str) -> bool:
    d = [int(c) for c in s if c.isdigit()][::-1]
    return sum(x if i % 2 == 0 else (x * 2 - 9 if x * 2 > 9 else x * 2)
               for i, x in enumerate(d)) % 10 == 0

def gate_g2(text: str) -> None:
    for m in PAN.finditer(text):
        if luhn_ok(m.group()):
            raise PermissionError("G2: 上下文中出现疑似完整卡号")
    if CVV_HINT.search(text):
        raise PermissionError("G2: 上下文中出现安全码 / 验证码")
这道扫描要同时挂在三个位置:用户消息进入模型前、工具结果回填模型前、模型输出发给用户 / 写日志前。用户在聊天里主动贴卡号时,正确行为是拦截并引导去安全表单,而不是"帮忙填进去"。
四、G3 结账幂等:结果不明,禁止自动重试
这是最容易出真金白银事故的一道。Agent 场景里超时太常见了:浏览器卡住、商户页面转圈、工具调用 30 秒没返回。如果 Agent 的默认策略是"失败就再来一次",重复下单几乎是必然的。
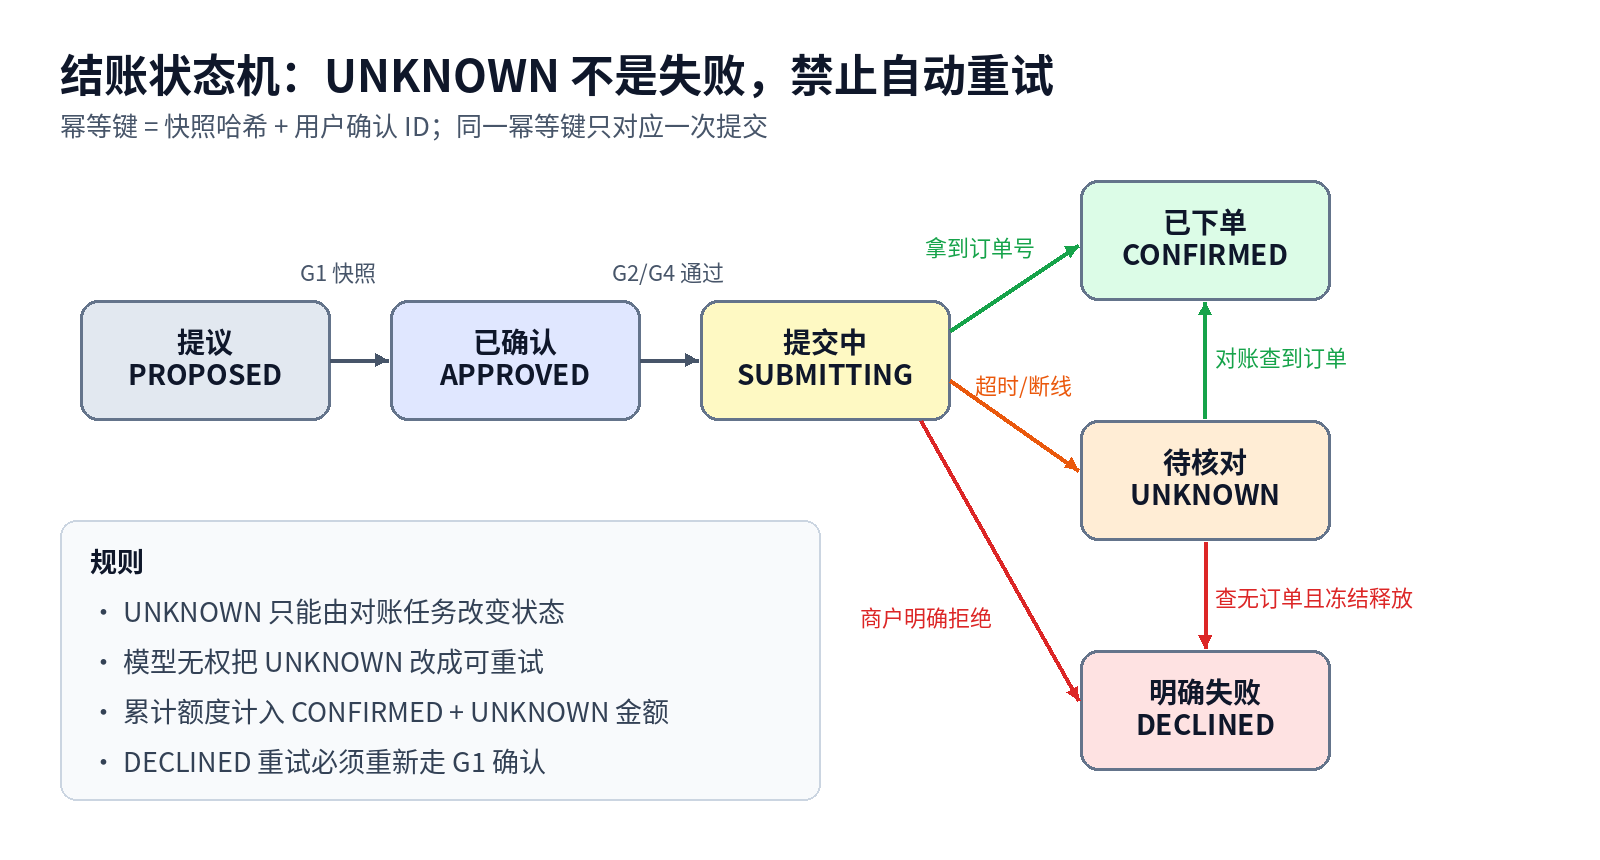
OpenAI 帮助文档给出的规则很直接:结账过期或会话无响应时,先查商户订单状态,没有明确结果就联系商户,而不是立刻重复购买。落到工程上,就是一个带"待核对"状态的状态机:
from enum import Enum

class CheckoutState(str, Enum):
    PROPOSED = "proposed"
    APPROVED = "approved"          # G1 通过,用户已确认
    SUBMITTING = "submitting"
    CONFIRMED = "confirmed"        # 拿到商户订单号
    DECLINED = "declined"          # 明确失败,可在新确认后重试
    UNKNOWN = "unknown_pending"    # 超时 / 断线 / 有预授权冻结但无订单号

def submit(order, idem_key: str, store):
    rec = store.get(idem_key)
    if rec and rec.state in {CheckoutState.CONFIRMED, CheckoutState.UNKNOWN,
                             CheckoutState.SUBMITTING}:
        return rec  # 同一幂等键绝不二次提交
    store.put(idem_key, state=CheckoutState.SUBMITTING)
    try:
        resp = merchant_checkout(order, headers={"Idempotency-Key": idem_key})
    except TimeoutError:
        return store.put(idem_key, state=CheckoutState.UNKNOWN)
    if resp.order_id:
        return store.put(idem_key, state=CheckoutState.CONFIRMED,
                         order_id=resp.order_id)
    return store.put(idem_key, state=CheckoutState.DECLINED, reason=resp.reason)
要点:
- 幂等键 = 快照哈希 + 用户确认 ID,而不是随机 UUID。同一份确认无论重放多少次,只对应一笔提交。
- 商户侧若提供带幂等键的下单接口,把幂等键透传过去;若只能走网页结账,就在提交前后各拉一次订单列表做比对,以订单差异判断是否已下单。
UNKNOWN状态只允许两种出口:对账任务查到订单 →CONFIRMED;查无订单且冻结释放 →DECLINED。模型无权把UNKNOWN改成可重试。- 对用户的话术也要区分:"已确认授权"≠"已下单成功",回报结果时只以商户订单号为准。
五、G4 限额策略:预授权要写成可校验的合同
官方提到未来会让用户按"消费上限、品类、时间段"预授权。不管你什么时候做自主下单,策略都应该是机器可校验的结构化合同,而不是写在系统提示词里的一段话——这一点和 Uber "每个 Agent 写明确意图和约束"的经验一致。
# purchase_policy.yaml —— 数值均为示例
policy_id: user-8823-travel-2026Q4
owner: user-8823
valid_from: 2026-11-16T00:00:00+08:00
valid_to:   2026-12-31T23:59:59+08:00
mode: preapproved            # preapproved | per_purchase
limits:
  per_order_max: 800.00      # 单笔上限(示例)
  daily_max: 1500.00         # 自然日累计(示例)
  monthly_max: 5000.00
  currency: CNY
allow:
  categories: [hotel, train_ticket, office_supplies]
  merchants: [m-10021, m-10088]     # 白名单商户
deny:
  recurring: true            # 预授权下禁止开通任何订阅
  gift_cards: true
escalate_to_per_purchase_when:
  - new_merchant
  - total_change_pct > 5     # 报价较确认时上浮超 5%(示例)
  - shipping_address_changed
判定规则:
- 任一
deny命中 → 直接拒绝。 - 超限或命中
escalate条件 → 降级为逐笔确认,不是直接失败,也不是"先买了再说"。 - 累计额度用已
CONFIRMED+UNKNOWN的金额一起计算——待核对的那笔钱可能已经花出去了。 - 策略本身有版本号,修改策略本身需要用户确认,Agent 不能通过工具调用改自己的额度。
六、G5 审计回放:每笔钱都能还原到一次确认
Wallet 的说法是"每次批准都会留下清晰的授权记录";Uber 的持续保障层强调把 Agent 动作、工具调用和安全判定串成统一轨迹,并在策略更新后回放历史交互。两者合起来,就是下单 Agent 的审计最小集:
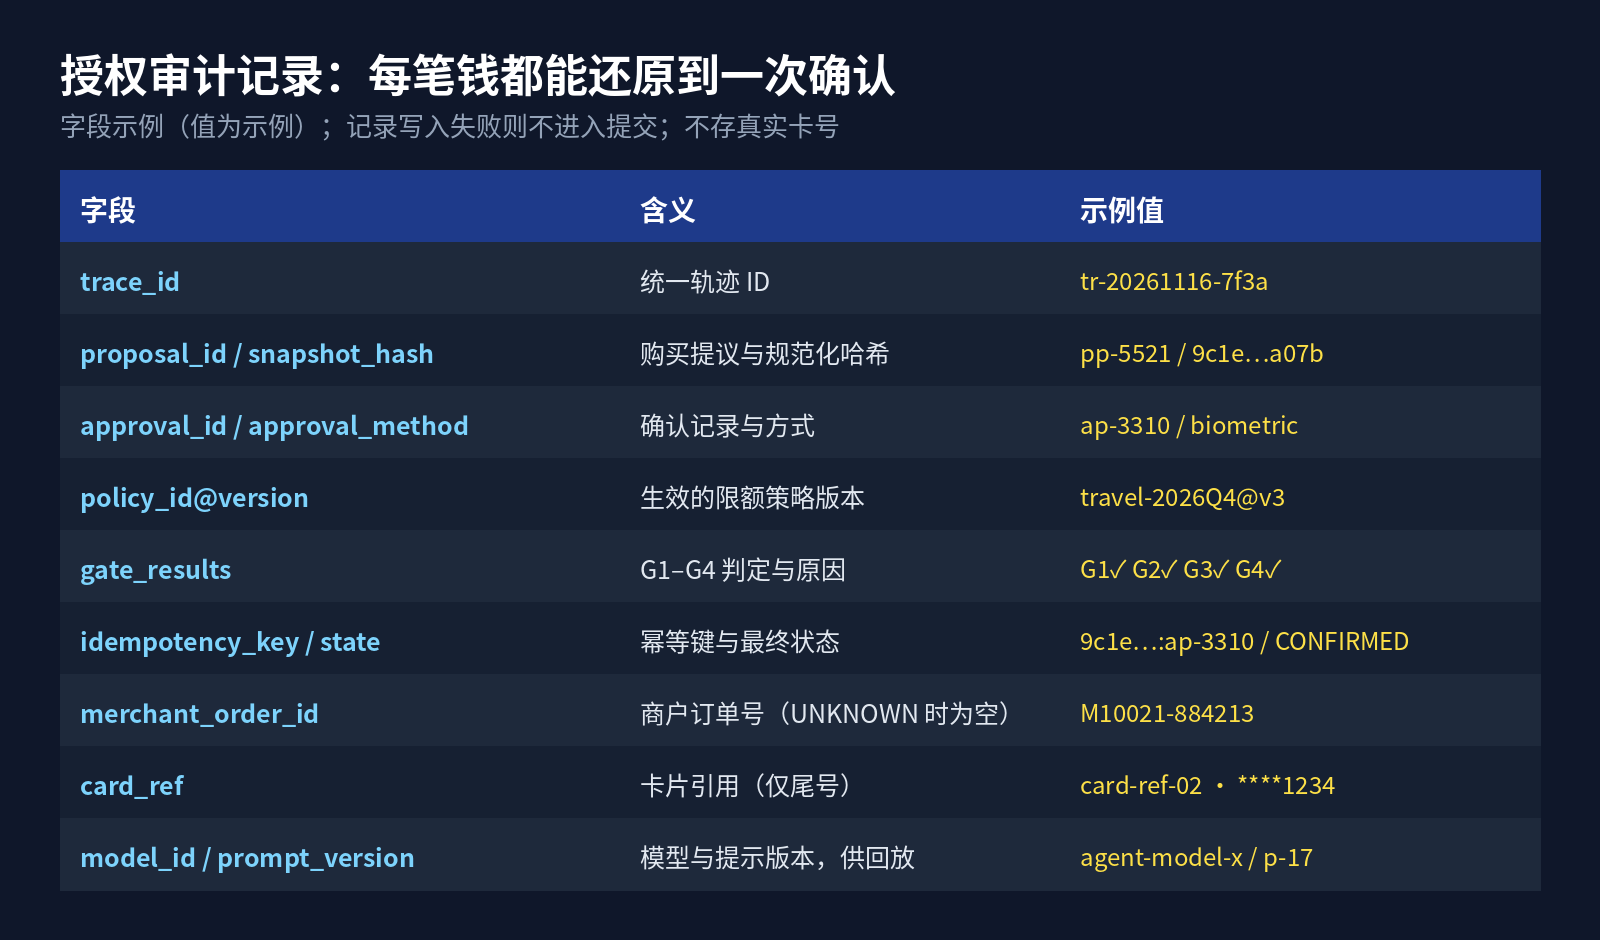
| 字段 | 说明 |
|---|---|
trace_id |
串起对话、工具调用、闸门判定的统一轨迹 ID |
proposal_id / snapshot_hash |
模型提出的购买提议及其规范化哈希 |
approval_id / approval_method |
确认记录及方式(生物识别 / 二次验证 / 预授权策略 ID) |
policy_id@version |
判定时生效的限额策略版本 |
gate_results |
G1–G4 每道闸门的结果与原因 |
idempotency_key / checkout_state |
幂等键与最终状态 |
merchant_order_id |
商户订单号,UNKNOWN 时为空 |
model_id / prompt_version |
当时使用的模型与提示版本,便于事后回放 |
两条硬规则:审计记录写入失败,就不允许进入提交步骤;审计记录里不出现真实卡号(只存 card_ref 与尾号)。策略改版后,用历史轨迹离线回放 G1–G4,看新策略会多拦哪些、少拦哪些,再决定是否上线——这比靠线上误拦投诉来调阈值要稳得多。
七、商户侧也要准备:别把 Agent 一刀切拦掉,也别一刀切放行
如果你是被 Agent 访问的一方,OpenAI 的指引是:通过 Web Bot Auth 校验签名请求(Signature、Signature-Input、Signature-Agent: "https://chatgpt.com",公钥目录在 https://chatgpt.com/.well-known/http-message-signatures-directory),先验签再放行,同时保留原有的页面级访问控制。工程上建议:
- 把"已验签的 Agent 流量"作为独立标签进入风控,而不是混在普通爬虫或普通用户里;
- OpenAI 商户文档说明,商户收到的是 network token 而非完整卡号,可用 PAR(Payment Account Reference)关联底层账户;用户只同意了这一笔交易,不要复用或保存该凭据用于另一笔购买;
- 云浏览器容易误触发按 IP / 浏览器特征调校的风控,OpenAI 正在通过
Forwarded头转发用户侧信号(如ip-country、locale、tz、asn),自建风控可以开始观察这个头; - 自有结账接口支持幂等键,对重复提交返回同一订单;
- 订单确认页 / 接口返回明确的订单号和状态,减少 Agent 侧的
UNKNOWN。
八、上线前自查清单
- 模型只能产出购买提议,确认动作走模型之外的独立通道
- 提交前比对授权快照哈希,任何字段变化都重新确认
- 卡号 / 安全码 / 验证码在三个位置做出入站扫描,命中即拦截
- 幂等键由快照哈希 + 确认 ID 生成,
UNKNOWN状态禁止自动重试 - 限额策略结构化、带版本、累计额度含待核对金额
- 审计记录先写后提交,可离线回放策略变更影响
- 周期扣款、新商户、地址变更、报价上浮一律降级为逐笔确认
Agent 会不会买东西,很快就不是新闻了;能不能讲清楚"这笔钱是谁、在什么时候、按什么规则授权的",才是自建 Agent 能否进入真实业务的门槛。
参考资料
- OpenAI:Introducing ChatGPT Wallet(2026-11-13) https://openai.com/index/introducing-chatgpt-wallet/
- OpenAI Help Center:Making purchases with ChatGPT Wallet https://help.openai.com/en/articles/20001654-making-purchases-with-chatgpt-wallet
- OpenAI Developers:Help ensure cloud browser access to your site(Web Bot Auth) https://developers.openai.com/commerce/agent-access
- OpenAI Developers:Accept payments(Commerce 文档) https://developers.openai.com/commerce/specs/checkout
- InfoQ:Uber's Secure AI Framework Governs Autonomous AI Agents across Their Lifecycle(2026-11-15) https://www.infoq.com/news/2026/11/uber-secure-ai-framework/
本文同步发布于 CSDN:https://lss97.blog.csdn.net/article/details/170866402
