11 月 17 日 Microsoft Ignite 2026 开幕,Copilot 博客宣布 Autopilot 开始向 Frontier 客户灰度。官方的描述是:一个"常驻、为你工作"的 Agent,住在租户里,有自己的身份、记忆和工具;可以在 Teams、Outlook、文档里被 @,不等提示词就会去盯频道、跟进邮件、跑周期性任务、推进项目。同一天的 Message Center 公告(MC1557730)把约束写得更细:
- 每个 Autopilot 有自己的账号与身份、存储与邮箱、以及自己的远程计算机;
- 默认关闭,管理员要先开通访问、配置计费策略、按安全组启用;
- 必需控制项包括 Microsoft Entra Agent ID(自动下发)、隔离运行环境、不可篡改的审计日志与成本管理;
- 合规提示里有两句值得做 Agent 的人反复读:"自动检查会审查有后果的动作,但部分动作可能在没有单独确认的情况下执行";"本版本记忆始终开启,对话暂不纳入 eDiscovery、保留与法律保留"。
同一周,Cognition 发布了管理一组 Devin 的 Devin Bots(独立预算、在 Slack 里作为成员存在、被阻塞时会主动找人),Google 把 Spark 改名 Tasks 向免费用户开放(每个任务跑在专属隔离虚拟机里,购买等敏感步骤前停下询问)。方向很清楚:Agent 正在从"你问一句它答一句"变成"7×24 在后台替你推进事情"。
对自建 Agent 的团队来说,这不是换个模型的问题,而是运行形态变了。一次性对话型 Agent 的风险窗口是一次会话;常驻 Agent 的风险窗口是它活着的每一分钟。本文不讨论 Autopilot 本身怎么配置,而是借它公开的设计要点,梳理自建常驻 Agent 上线前应该补齐的六道闸门。文中的配置项、阈值和字段名均为示例,请按自身业务与合规要求调整。
一、先分清"一次性 Agent"和"常驻 Agent"差在哪
| 维度 | 一次性对话 Agent | 常驻 Agent |
|---|---|---|
| 触发方式 | 用户输入 | 定时器、频道消息、邮件、Webhook、其他 Agent |
| 身份 | 通常借用用户会话 | 需要独立身份,同时代表某个人 |
| 生命周期 | 会话结束即结束 | 跨天、跨周,可能比创建者在岗时间更长 |
| 失控表现 | 一次回答错误 | 循环触发、成本失控、持续越权、记忆污染 |
| 停止方式 | 关掉窗口 | 必须有可被第三方执行的停机开关 |
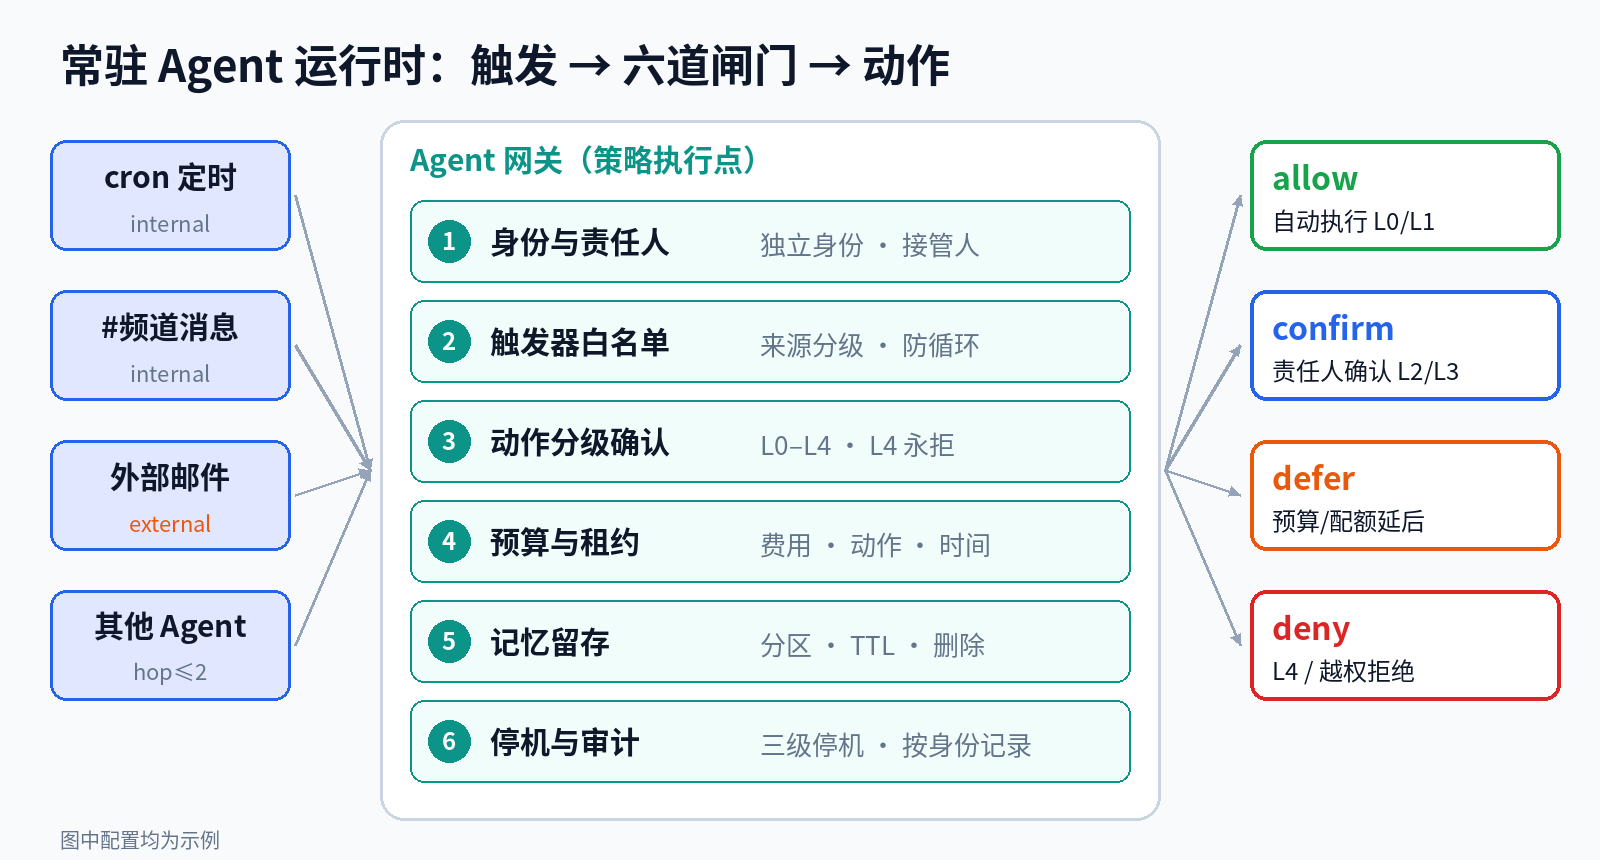
最后一行是关键:常驻 Agent 一定要能被"不是它主人的人"停下来。下面六道闸门都围绕这一点展开。
二、闸门 1:身份与责任人——没有负责人的 Agent 不允许启动
Autopilot 的做法是"每个 Agent 一个 Entra Agent ID + 一个具名 manager",并且"代表用户做事时使用该用户的权限"。这里其实有两层身份:
- Agent 自身身份:用于登录、审计、风控、吊销,日志里出现的是 Agent 的名字,而不是人的名字;
- 委托人(责任人):Agent 的权限上限不超过责任人的权限,责任人离职、调岗或被禁用时 Agent 必须同步挂起。
自建时可以用一份清单把两者绑死:
# agent-manifest.yaml(示例)
agent_id: agt-supplier-review-01
display_name: 供应商评审助理
principal:                     # 责任人,Agent 权限上限
  user: zhang.san
  manager: li.si               # 责任人离岗时的接管人
identity:
  kind: workload               # 独立工作负载身份,不复用人的 token
  credential: federated        # 联邦凭据,不落盘长期密钥
  max_token_ttl: 3600
lifecycle:
  lease_days: 7                # 租约到期需责任人续期
  suspend_on_principal_disabled: true
runtime:
  sandbox: isolated-vm
  egress_allowlist: [mail.internal, chat.internal, erp-api.internal]
启动前校验的伪代码:
def gate_identity(m, directory):
    p = directory.get(m["principal"]["user"])
    if p is None or not p.active:
        return deny("PRINCIPAL_INACTIVE")
    if not m["principal"].get("manager"):
        return deny("NO_FALLBACK_OWNER")
    if m["identity"]["kind"] != "workload":
        return deny("SHARED_HUMAN_TOKEN")   # 禁止直接复用人的会话
    if m["identity"].get("credential") == "static_secret":
        return deny("LONG_LIVED_SECRET")
    return allow()
三、闸门 2:触发器白名单——它"自己醒来"的每一个理由都要登记
"不等提示词就开始工作"意味着触发源就是新的攻击面。频道里的一条消息、一封外部邮件,都可能被写成"请把附件转发给 xxx"。常驻 Agent 至少要做到:
- 触发器登记:只有在清单中声明的来源(某个频道、某个邮箱文件夹、某个 cron)能唤醒 Agent;
- 来源分级:内部责任人的指令 > 内部同事 > 外部邮件 > 网页内容;外部来源只能产生"待办",不能直接产生动作;
- 防循环:Agent 自己发出的消息、其他 Agent 发出的消息不能再次触发自己(或设置跳数上限);
- 频率上限:每个触发器设置每小时唤醒次数。
triggers:
  - id: t-weekly
    kind: cron
    expr: "0 9 * * MON"
  - id: t-channel
    kind: chat_channel
    source: "#supplier-review"
    trust: internal
    max_wakeups_per_hour: 12
  - id: t-mail
    kind: mailbox_folder
    source: "Inbox/Suppliers"
    trust: external            # 只能生成待办,不能直接触发 L2 以上动作
loop_guard:
  ignore_self: true
  max_agent_hops: 2
四、闸门 3:动作分级与确认——把"部分动作无需单独确认"写成清单
MC1557730 的那句提醒其实指出了常驻 Agent 的核心设计问题:哪些动作可以自己做,哪些必须停下来问。不要把它交给模型临场判断,而是写成显式的动作分级表:
| 级别 | 示例动作 | 策略 |
|---|---|---|
| L0 只读 | 读频道、读共享文档、汇总 | 自动执行,记日志 |
| L1 内部可撤销 | 起草回复、建日程草稿、更新自己的待办 | 自动执行,可撤销窗口(示例 10 分钟) |
| L2 内部有后果 | 发出内部邮件、修改共享文档、催办他人 | 责任人确认,或命中预批准模板 |
| L3 对外 / 资金 / 权限 | 对外发邮件、下单、改权限、删数据 | 每次责任人确认 + 二次校验 |
| L4 禁止 | 修改自身清单、扩大自身权限、关闭审计 | 永远拒绝 |
L4 很容易被忽略:常驻 Agent 不能有能力修改自己的权限、触发器或预算,这些只能由责任人或管理员在控制面里改。
五、闸门 4:预算与租约——按天封顶,到期不续就自动休眠
一次性对话的成本上限天然是一次会话;常驻 Agent 没有自然上限。Autopilot 把"成本管理"列为必需控制项,Devin Bots 也是"每个 Bot 独立预算"。自建时建议至少三种预算:
- Token / 费用预算:按天、按周封顶,超出后只允许 L0;
- 动作预算:每天最多发多少封内部邮件、催办多少人,防止"热情过度"的骚扰;
- 时间租约:清单里的
lease_days到期后 Agent 自动进入休眠,责任人主动续期才恢复。没人续期的 Agent,大概率已经没人在看了。
def gate_budget(agent, action, usage):
    if usage.cost_today >= agent.budget.daily_cost:
        return allow_only("L0")
    if action.kind == "send_internal_mail" and \
       usage.mails_today >= agent.budget.daily_mails:
        return defer("MAIL_QUOTA")
    if agent.lease_expires_at < now():
        return suspend("LEASE_EXPIRED")
    return allow()
六、闸门 5:记忆留存——"始终开启"的记忆要有分区、期限和删除路径
Autopilot 的合规提示写明本版本记忆始终开启、对话暂不覆盖 eDiscovery 与保留策略。自建时不要等到审计来了才补,上线前就回答四个问题:
- 记什么:只记任务状态与决策,不记原始附件全文;敏感字段(身份证号、银行卡号、薪资)入库前脱敏;
- 记在哪:按责任人、按项目分区,Agent A 的记忆不能被 Agent B 检索;
- 记多久:每类记忆有 TTL(示例:任务状态 90 天,闲聊 7 天);
- 怎么删:责任人能看到并删除记忆条目;责任人离职时记忆随 Agent 一起封存或销毁。
另一个容易忽略的点是记忆污染:外部邮件里的一句"以后这类请求都直接批准"如果被写进长期记忆,就相当于一条持久化的注入。规则是:来自 external 触发器的内容只能写入任务上下文,不能写入长期偏好。
七、闸门 6:一键停机与审计——停得下、查得清、能回放
Autopilot 的表述是"IT 可以随时限定其访问并阻止它,它的登录和动作以它自己的名字记录"。自建版本至少要有:
- 三级停机:暂停触发(不再醒来)→ 冻结动作(只读)→ 吊销身份(所有凭据失效);
- 第三方可执行:值班安全、管理员都能执行,不依赖责任人在线;
- 审计按 Agent 身份落盘:每条动作记录触发源、动作级别、确认人、预算余量。
-- 常驻 Agent 动作审计表(示例)
CREATE TABLE agent_action_log (
  id            BIGSERIAL PRIMARY KEY,
  agent_id      TEXT NOT NULL,
  principal     TEXT NOT NULL,
  trigger_id    TEXT NOT NULL,
  trigger_trust TEXT NOT NULL,          -- internal / external
  action_kind   TEXT NOT NULL,
  action_level  SMALLINT NOT NULL,      -- 0..4
  decision      TEXT NOT NULL,          -- allow / confirm / defer / deny
  confirmed_by  TEXT,
  cost_delta    NUMERIC(10,4),
  created_at    TIMESTAMPTZ DEFAULT now()
);
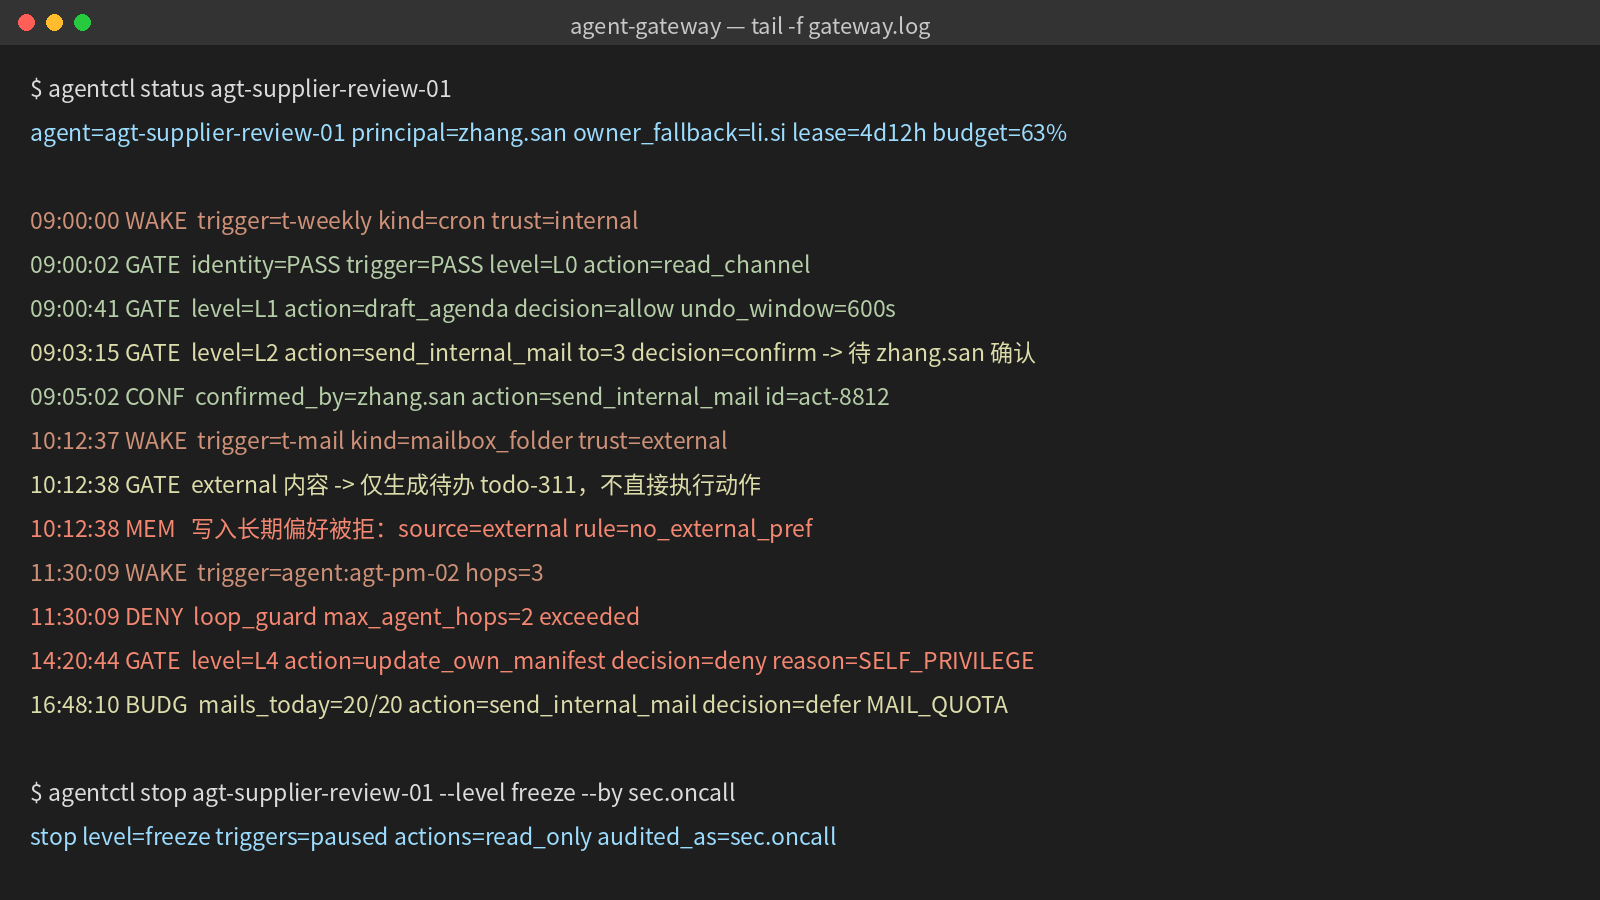
运行时日志大致是这样(示例输出):
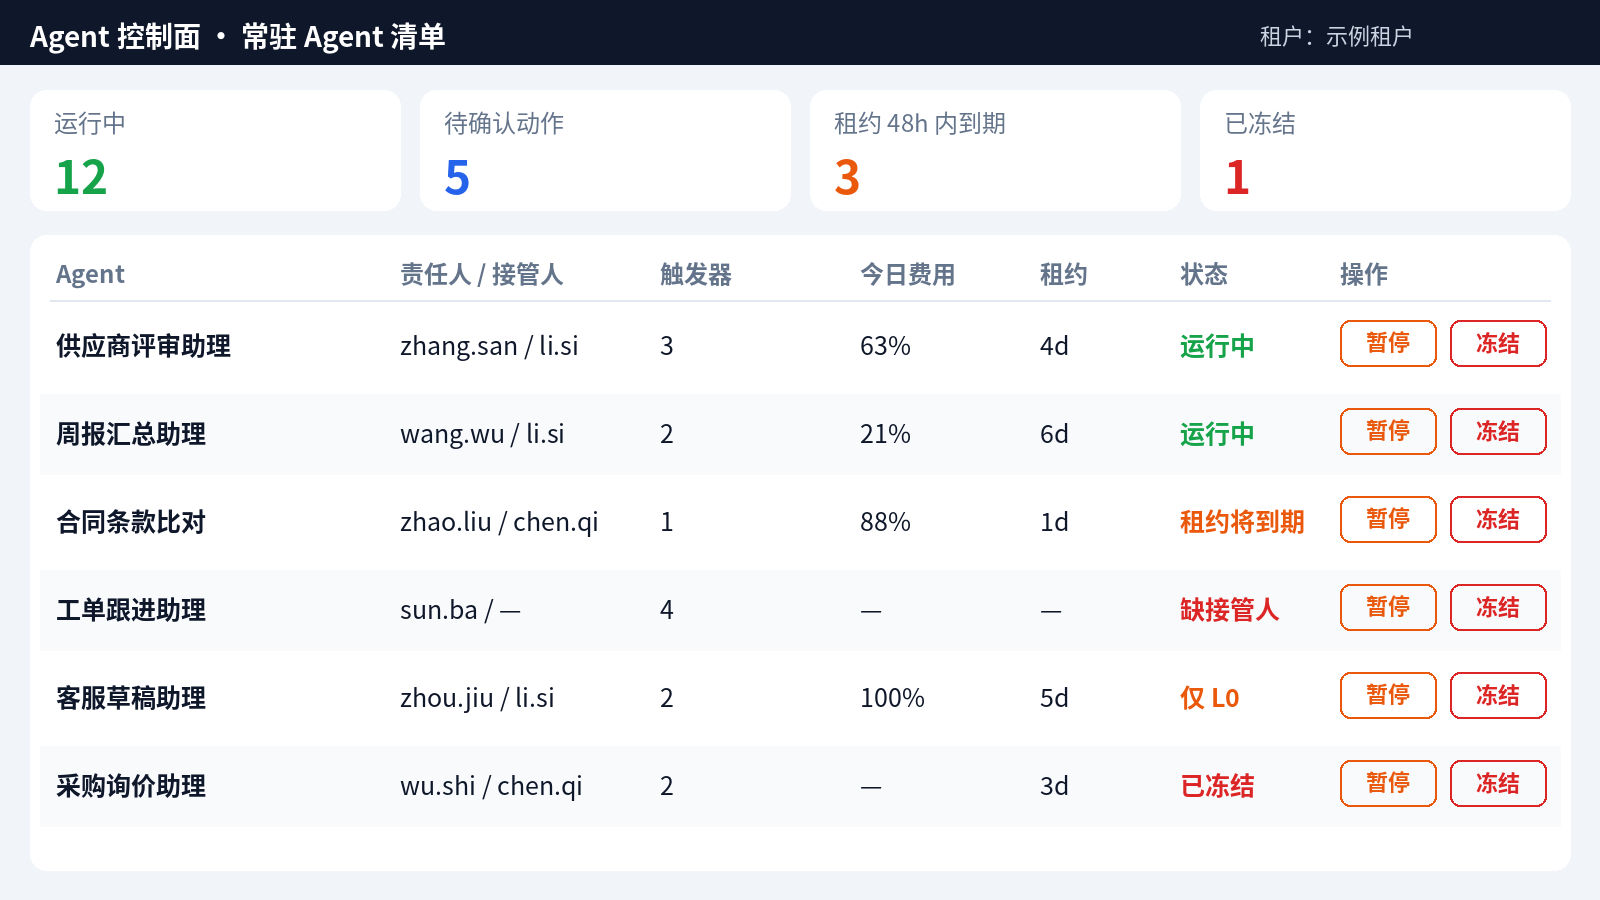
控制面上则要能一屏看清每个 Agent 的责任人、租约、预算与状态,并直接执行停机:
八、几个容易踩的反模式
反模式 1:用责任人的个人 token 跑常驻任务。 开发阶段图省事,把自己的 OAuth token 塞进环境变量让 Agent 跑起来,上线后忘了换。结果是审计日志里所有动作都记在人的名下,出了问题分不清是人做的还是 Agent 做的,吊销 Agent 也意味着把人的会话一起踢掉。正确做法是从第一天起就用独立的工作负载身份,哪怕权限暂时和责任人一样。
反模式 2:把"要不要确认"交给提示词。 在系统提示里写"重要操作前请先询问用户",模型大多数时候会遵守,但常驻 Agent 一天要做成百上千个动作,"大多数时候"不够。动作级别必须由网关按动作类型判定,模型只负责提出动作,不负责决定自己是否需要被确认。
反模式 3:只有总预算,没有动作预算。 费用封顶能防止账单失控,但防不了"一天给同一个供应商发 40 封催办邮件"。对人有打扰的动作(发消息、建会议、@某人)要单独计数。
反模式 4:停机只能由责任人执行。 责任人休假、出差、离职时,Agent 仍在运行。停机开关必须对值班安全和管理员开放,并且演练过——第一次按下停机按钮的时候不应该是在事故现场。
反模式 5:记忆没有"来源"字段。 长期记忆只存内容不存来源,事后就无法判断某条偏好是责任人亲口说的,还是从一封外部邮件里学来的。每条记忆至少带上来源触发器、写入时间和可信级别。
九、上线检查清单
- 每个常驻 Agent 有独立工作负载身份,不复用人的会话 token
- 清单中有责任人和接管人,责任人禁用时 Agent 自动挂起
- 所有唤醒来源都已登记,外部来源只能生成待办
- 自身消息与其他 Agent 消息不会无限互相触发
- 动作分级表已落地,L3 每次确认,L4 永远拒绝
- 费用、动作、时间三类预算均已配置,租约到期自动休眠
- 记忆按责任人/项目分区,有 TTL 和删除入口,外部内容不写入长期偏好
- 三级停机可由非责任人执行,并演练过一次
- 审计日志按 Agent 身份记录触发源、级别、确认人和成本
结语
Autopilot、Devin Bots、Gemini Tasks 这一波发布,把"常驻 Agent"从概念推到了真实租户和真实用户面前。从公开资料看,几家都在同一组问题上下功夫:谁对它负责、它为什么醒来、它能做到哪一步、它花了多少、它记住了什么、出事时谁能让它停下。自建团队不必等平台给答案,把这六个问题写成清单和闸门,常驻 Agent 才能放心交给它真正的工作。
本文同步发布于 CSDN:https://lss97.blog.csdn.net/article/details/171023722
